
Kernel monolítico, microkernel, híbrido e modular
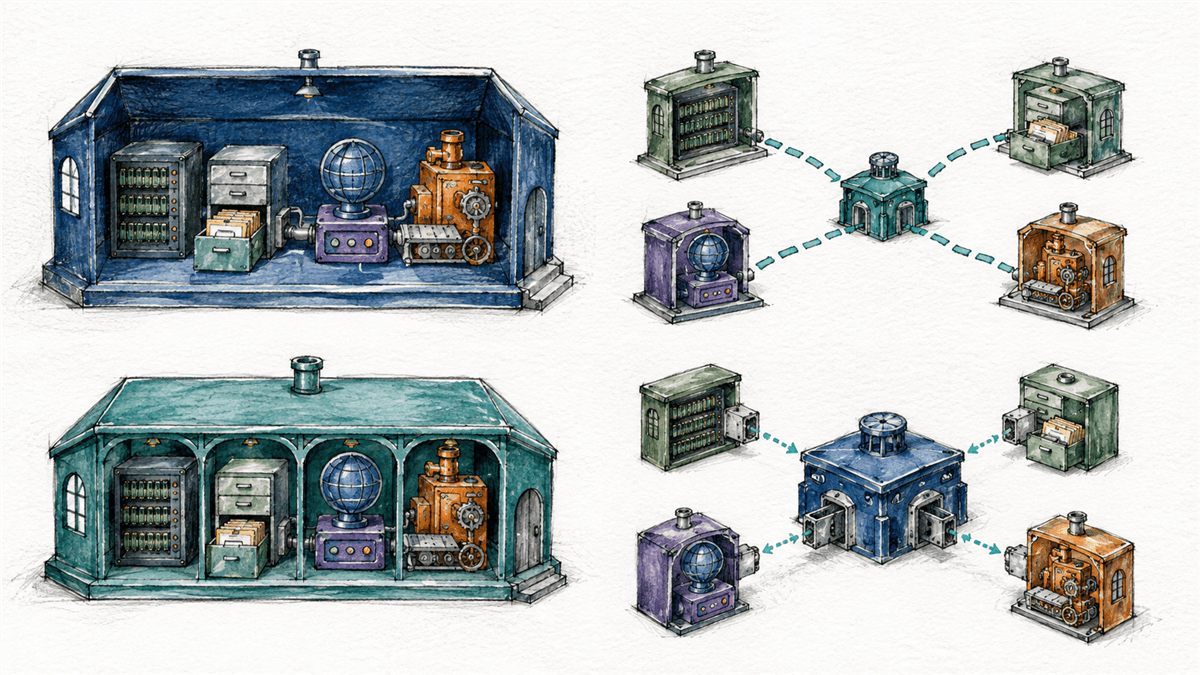
A arquitetura decide onde cada responsabilidade executa
Uma arquitetura de kernel organiza quais mecanismos permanecem no domínio privilegiado, quais serviços podem executar como processos separados e como esses componentes se comunicam. Os rótulos monolítico, microkernel, híbrido e modular resumem decisões importantes, mas não descrevem sozinhos toda a implementação de um sistema operacional.
A pergunta central não é “qual nome é melhor?”. É: onde arquivos, rede, memória, escalonamento e drivers executam; por quais interfaces cooperam; e até onde uma falha consegue se propagar? A resposta influencia desempenho, isolamento, manutenção, compatibilidade e complexidade operacional.
Para acompanhar esta comparação, é importante entender a separação entre espaço de usuário, kernel e chamadas de sistema. Aquela fronteira explica como uma aplicação entra no núcleo; agora veremos o que pode acontecer depois da entrada e onde os serviços responsáveis podem estar.
Os rótulos descrevem dimensões diferentes
Uma classificação útil precisa separar pelo menos duas dimensões:
- localização dos serviços: eles executam no espaço privilegiado ou como processos em espaço de usuário?
- forma de composição: o núcleo é construído como uma unidade fixa ou pode receber componentes por interfaces de módulos?
“Monolítico” e “microkernel” respondem principalmente à primeira pergunta. “Modular” responde mais diretamente à segunda. Um kernel pode, portanto, ser monolítico na distribuição de privilégios e também modular na maneira de acrescentar funcionalidades. “Híbrido”, por sua vez, costuma indicar uma combinação pragmática, mas seu significado concreto depende do sistema analisado.
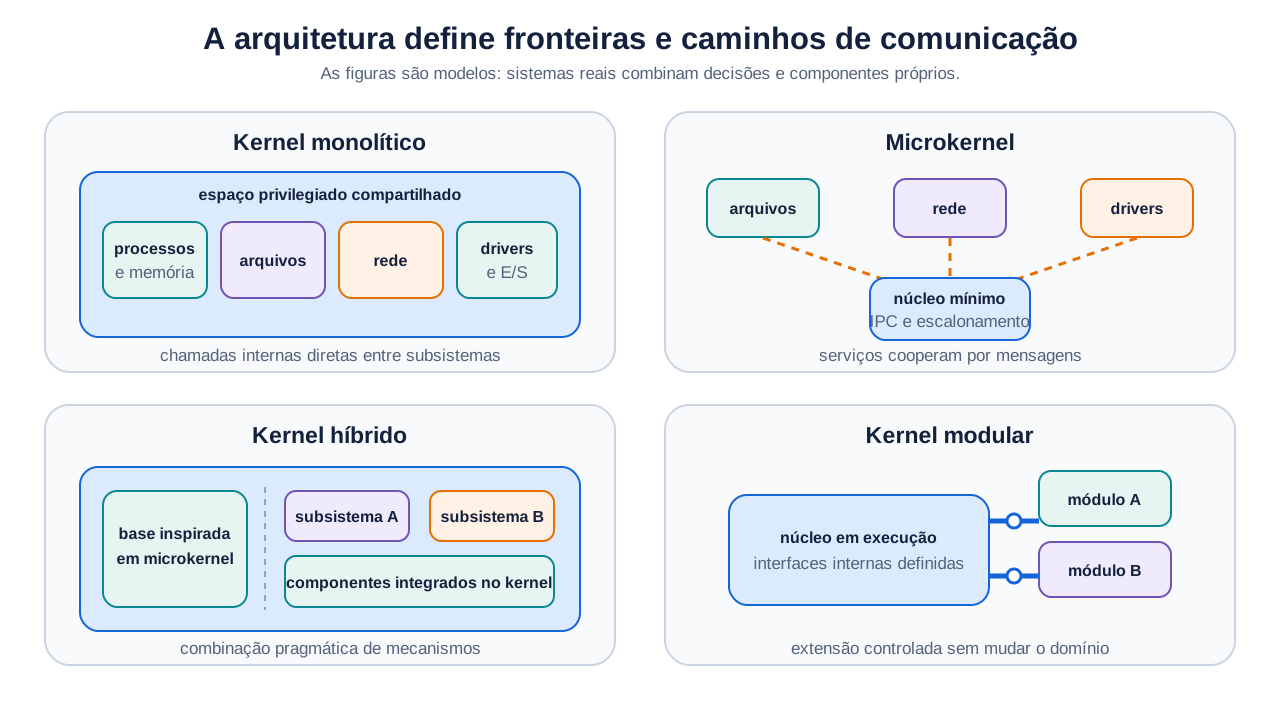
Essa distinção evita encaixar sistemas reais em quatro caixas totalmente separadas. Arquiteturas amadurecem, incorporam compatibilidade histórica e adotam soluções diferentes por subsistema. O desenho deve ser lido como um mapa de decisões, não como uma taxonomia rígida.
Kernel monolítico reúne serviços privilegiados
Em uma organização monolítica, funções centrais como gerenciamento de processos e memória, sistemas de arquivos, rede e muitos drivers executam no espaço do kernel. Elas compartilham o domínio privilegiado e normalmente conseguem chamar interfaces internas umas das outras sem atravessar uma fronteira de processo a cada interação.
“Monolítico” não quer dizer que todo o código esteja escrito em um único arquivo, sem camadas ou interfaces. Um núcleo desse tipo pode ter subsistemas bem separados no código-fonte, políticas de dependência, estruturas privadas e APIs internas. O termo destaca que uma parcela ampla dos serviços executa no mesmo domínio privilegiado.
Essa proximidade pode tornar caminhos frequentes eficientes. Se o sistema de arquivos precisa consultar o cache e chegar a um driver, chamadas internas e estruturas compartilhadas evitam parte do trabalho de empacotar mensagens e alternar entre processos servidores. O resultado não é automaticamente “mais rápido em tudo”: algoritmos, hardware, contenção, caches e qualidade da implementação também importam.
O custo da proximidade aparece na proteção. Um componente privilegiado defeituoso pode corromper estados pertencentes a outros subsistemas. A documentação da Microsoft, por exemplo, explica que drivers em modo kernel compartilham o espaço de endereços do núcleo e que uma escrita incorreta pode comprometer outros drivers ou o sistema. O princípio vale como alerta geral: separação lógica de código não equivale a isolamento imposto pelo hardware.
Um kernel monolítico também pode ser modular
Um módulo de kernel é um componente construído para integrar-se ao núcleo por interfaces internas definidas. Conforme a plataforma, módulos podem acrescentar suporte a dispositivos, sistemas de arquivos, protocolos ou outras capacidades sem recompilar toda a imagem base e, em alguns casos, podem ser carregados e removidos durante a execução.
Linux é um exemplo importante: sua documentação de construção distingue módulos integrados à árvore e módulos externos, descreve artefatos próprios e verifica compatibilidade de símbolos quando a configuração correspondente está ativa. Essa possibilidade de extensão não transforma o módulo em processo isolado.
Depois de carregado, o módulo normalmente executa com privilégios do kernel. Ele pode acessar interfaces e estados internos autorizados para aquele componente, e um defeito grave ainda pode afetar o sistema inteiro. Por isso, carregável não significa seguro para falhar, e “modular” não é sinônimo de microkernel.
A modularidade traz benefícios operacionais e de engenharia:
- permite distribuir capacidades opcionais separadamente;
- evita manter todo suporte possível ativo em cada instalação;
- organiza responsabilidades por interfaces internas;
- facilita adaptar o núcleo a dispositivos e usos diferentes.
Também cria desafios. Módulo e kernel precisam concordar sobre interfaces, símbolos, configurações e versão. Carregar código privilegiado amplia a base que precisa ser confiável. Assinatura, políticas de carregamento e testes reduzem riscos, mas não mudam o domínio no qual o código passa a executar.
Microkernel mantém um núcleo menor
Uma arquitetura de microkernel procura manter no núcleo privilegiado um conjunto reduzido de mecanismos fundamentais. Escalonamento básico, comunicação entre processos, tratamento essencial de interrupções e capacidades mínimas de memória costumam aparecer nesse núcleo, embora a divisão exata varie.
Serviços como sistemas de arquivos, pilhas de rede e drivers podem executar como processos separados no espaço de usuário. Para solicitar uma leitura, por exemplo, uma aplicação envia uma mensagem a um servidor; esse servidor pode cooperar com um processo de driver; o microkernel medeia comunicação, escalonamento e o acesso permitido aos recursos.
O QNX documenta essa organização de forma concreta: seu microkernel implementa mecanismos POSIX centrais e passagem de mensagens, enquanto recursos como entrada e saída de arquivos e dispositivos que não estão no núcleo são fornecidos por processos opcionais e bibliotecas. Esse é um exemplo de implementação, não uma lista universal do que todo microkernel deve conter.
Separar serviços em processos cria fronteiras de memória e privilégio que podem conter certas falhas. Um driver em espaço de usuário que acessa um endereço inválido tende a comprometer seu processo, não escrever diretamente em qualquer região do kernel. Dependendo do desenho, um gerenciador pode detectar a falha e reiniciar o serviço.
Essa recuperação não é automática. Outros componentes podem depender do estado perdido, operações podem estar em andamento e o protocolo precisa definir reconexão, repetição e consistência. Isolar a memória é uma condição útil; transformar isolamento em disponibilidade exige projeto adicional.
Mensagens acrescentam estrutura e trabalho
Quando serviços ficam em processos diferentes, eles não podem usar livremente ponteiros e chamadas internas como se compartilhassem o mesmo contexto. A interação precisa de um protocolo: identificar destino e operação, validar a mensagem, transferir ou mapear dados, bloquear e despertar participantes e devolver a resposta.
Essa fronteira explícita possui duas faces. Ela melhora a clareza do contrato e pode limitar acesso indevido. Ao mesmo tempo, acrescenta comunicação, decisões de escalonamento e possíveis movimentações de dados. Implementações modernas reduzem custos com mecanismos otimizados, compartilhamento controlado de páginas e caminhos especiais, mas não eliminam a necessidade de coordenar domínios separados.
Por isso, a comparação “monolítico é rápido; microkernel é lento” é insuficiente. Uma arquitetura define oportunidades e custos, mas o comportamento observado depende da frequência das interações, do tamanho dos dados, do projeto de IPC, do escalonador, do hardware e das otimizações realizadas. Também é preciso perguntar o que se ganha em isolamento, verificabilidade e recuperação.
Kernel híbrido combina decisões de forma pragmática
O termo kernel híbrido costuma ser usado quando uma implementação incorpora ideias de microkernels, mas mantém diversos serviços no espaço privilegiado para integração, compatibilidade ou desempenho. Não existe uma proporção oficial que transforme automaticamente uma arquitetura em híbrida.
O XNU, disponibilizado pela Apple como parte do Darwin usado em macOS e iOS, é um exemplo documentado. Seu repositório oficial o descreve como um kernel híbrido que combina Mach, componentes do FreeBSD e IOKit. A documentação da Apple explica que funcionalidades BSD foram incorporadas ao kernel junto de Mach, preservando mecanismos como IPC e reunindo outros componentes no domínio privilegiado.
Chamar XNU de híbrido informa essa origem e composição, mas ainda não substitui o mapa real. Para entender uma operação, é necessário identificar qual subsistema a atende, em que domínio ele roda e como se comunica com os demais. Outro sistema chamado híbrido pode escolher fronteiras diferentes.
Híbrido também não significa necessariamente uma solução superior que reúne apenas vantagens. Colocar componentes juntos pode reduzir certos custos de comunicação e preservar compatibilidade, mas mantém riscos associados ao código privilegiado. Adotar mecanismos de mensagens pode melhorar separação de interfaces, mas aumenta os caminhos que precisam ser coordenados. Toda combinação conserva trade-offs.
A mesma leitura percorre caminhos diferentes
Considere o servidor fictício da plataforma de estudos lendo a imagem de capa de uma aula. A aplicação solicita bytes por uma API. A chamada de sistema leva o pedido à fronteira protegida; a partir daí, o percurso depende da arquitetura.
Em uma organização monolítica, o manipulador da chamada pode acionar o sistema de arquivos, consultar cache e chegar ao driver por interfaces internas no mesmo domínio. Se os dados já estiverem em memória, talvez nenhum acesso físico seja necessário. Se não estiverem, o driver coordena a operação com o dispositivo e o resultado percorre o caminho de volta.
Em um microkernel, a aplicação pode conversar, por meio de IPC, com um servidor de arquivos. Esse servidor consulta seus estados e, se necessário, envia uma solicitação a outro processo responsável pelo dispositivo. O microkernel participa da entrega de mensagens, das mudanças de execução e do acesso autorizado ao hardware.
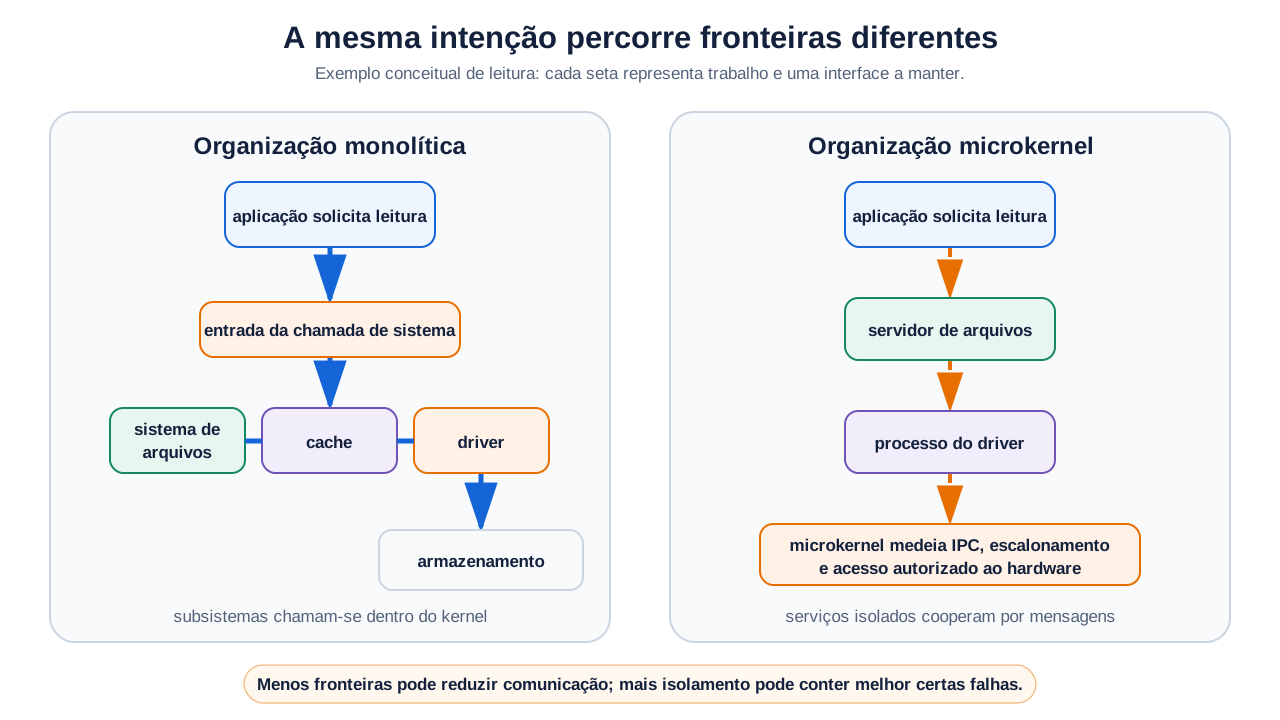
Nenhum dos desenhos determina sozinho a latência percebida. A leitura pode ser dominada pelo armazenamento, pelo cache, por filas ou por outras atividades. A arquitetura ajuda a localizar fronteiras e possíveis custos; medir um sistema exige observar a operação completa.
Os principais trade-offs
Uma comparação responsável não atribui uma qualidade absoluta a cada arquitetura. Ela relaciona decisões a consequências.
| Critério | Domínio privilegiado amplo | Serviços mais isolados |
|---|---|---|
| Comunicação | chamadas e estruturas internas podem encurtar caminhos | mensagens tornam fronteiras explícitas e acrescentam coordenação |
| Impacto de falhas | erro privilegiado pode alcançar mais componentes | certas falhas ficam contidas no processo do serviço |
| Extensão | módulos integram capacidades diretamente ao núcleo | servidores podem ser substituídos sem integrar todo código ao kernel |
| Compatibilidade | interfaces internas e legado podem favorecer integração | protocolos entre componentes precisam evoluir de forma compatível |
| Segurança | base privilegiada maior exige confiança em mais código | base privilegiada menor ajuda, mas protocolos e serviços ainda precisam ser seguros |
| Diagnóstico | estados compartilhados podem facilitar correlação interna | componentes separados oferecem limites claros, porém exigem rastrear mensagens |
“Base privilegiada menor” também não garante segurança por si só. Um microkernel pode estar correto enquanto um servidor expõe uma autorização inadequada. Um sistema monolítico pode empregar verificação, mitigação, separação de privilégios fora do núcleo e políticas rigorosas de módulos. A arquitetura altera superfícies e mecanismos; a segurança final depende da implementação e da operação.
O mesmo vale para manutenção. Separar um serviço pode facilitar substituição e teste, mas protocolos distribuídos possuem estados e falhas próprias. Integrar componentes pode simplificar certos caminhos, mas aumenta o cuidado exigido para alterar interfaces internas sem regressões.
Quatro perguntas analisam melhor que um rótulo
Ao estudar um sistema real, use quatro perguntas:
- Domínio: quais responsabilidades executam com privilégio de kernel?
- Comunicação: componentes usam chamadas internas, mensagens, memória compartilhada ou uma combinação?
- Extensão: como drivers e novas capacidades são integrados, atualizados e autorizados?
- Falha: qual estado é compartilhado e o que precisa ser reiniciado ou recuperado quando um componente falha?
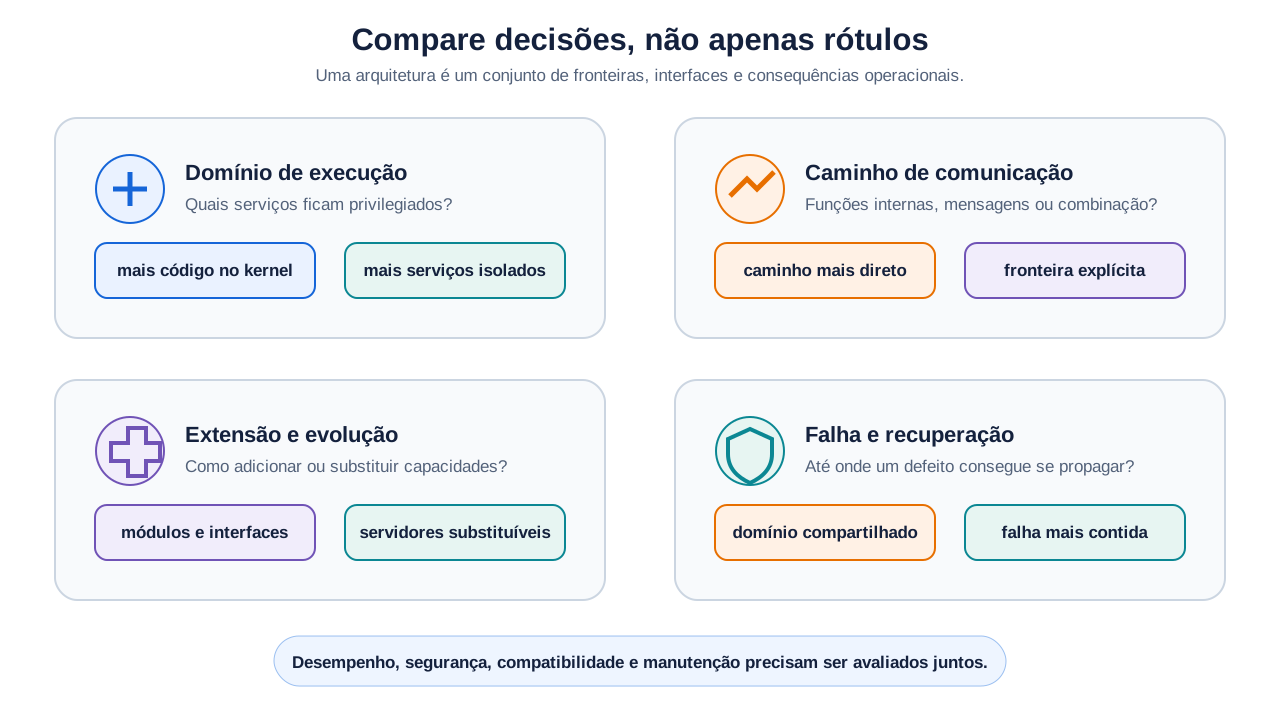
As respostas podem variar dentro do mesmo sistema. Um driver pode rodar no kernel enquanto outro funciona em modo de usuário. Um serviço normalmente separado pode possuir um caminho rápido privilegiado. Um módulo pode ser carregável em uma configuração e integrado estaticamente em outra.
Esse método também ajuda a interpretar afirmações de marketing ou questões de prova. Se a frase diz que “microkernels movem todos os serviços para o usuário”, procure o excesso: algum núcleo privilegiado continua necessário, e a composição exata varia. Se diz que “kernel modular tem isolamento de processos”, pergunte onde o módulo executa. Se chama um sistema de híbrido, procure quais componentes foram efetivamente combinados.
Não existe vencedor universal
Sistemas de propósito geral, dispositivos embarcados, ambientes de tempo real e plataformas críticas têm requisitos diferentes. Compatibilidade com muitos drivers, latência previsível, certificação, recuperação de componentes, consumo de memória e legado podem receber pesos distintos.
Uma equipe não escolhe apenas um desenho abstrato. Ela recebe um ecossistema de hardware, aplicações, ferramentas, pessoas e interfaces existentes. Migrar serviços entre domínios pode alterar drivers, protocolos, depuração e desempenho. Por isso, implementações reais acumulam decisões históricas e soluções intermediárias.
A arquitetura mais adequada é aquela cuja implementação atende aos requisitos medidos e cujos riscos podem ser administrados. Um rótulo não substitui testes, análise de falhas ou entendimento dos componentes.
Erros comuns
- “Monolítico significa código desorganizado.” A classificação trata do domínio de execução; subsistemas internos podem ser bem estruturados.
- “Modular é uma quarta posição entre monolítico e microkernel.” Modularidade responde como o núcleo é estendido e pode coexistir com uma organização monolítica.
- “Módulo carregável roda em espaço de usuário.” Em geral, um módulo de kernel carregado continua privilegiado.
- “Microkernel coloca absolutamente tudo fora do kernel.” O núcleo conserva os mecanismos mínimos definidos pela implementação.
- “Processos separados se recuperam automaticamente.” Isolamento ajuda, mas estado, dependências e operações pendentes precisam ser tratados.
- “Híbrido é sempre metade monolítico e metade microkernel.” O termo cobre composições específicas e não define uma proporção.
- “Menos mensagens sempre torna o sistema mais rápido.” O resultado depende do caminho completo, da carga, do hardware e das otimizações.
- “A arquitetura garante segurança.” Ela muda fronteiras e impacto potencial, mas código, políticas e operação continuam decisivos.
O que você deve guardar
Kernels monolíticos mantêm uma parcela ampla dos serviços no domínio privilegiado e permitem cooperação interna direta. Microkernels preservam um núcleo menor e deslocam serviços para processos que cooperam por mensagens. Kernels híbridos combinam mecanismos conforme objetivos concretos. Modularidade permite estender o núcleo, mas não retira automaticamente o código do espaço privilegiado.
Compare arquiteturas por domínio, comunicação, extensão e falha. Depois relacione essas respostas a desempenho, segurança, compatibilidade e manutenção. Sistemas reais podem misturar escolhas, e exemplos como Linux, QNX e XNU ajudam a observar decisões — não a criar regras universais.
Continue acompanhando outra sequência fundamental: como firmware, bootloader, kernel e serviços cooperam até o ambiente ficar disponível para executar aplicações.
Referências
- QNX — The QNX OS Microkernel. Acesso em 4 set. 2026.
- QNX — QNX OS as a message-passing operating system. Acesso em 4 set. 2026.
- Linux Kernel Documentation — Building External Modules. Acesso em 4 set. 2026.
- Linux Kernel Documentation — The Linux Kernel documentation. Acesso em 4 set. 2026.
- Apple Open Source — XNU README. Acesso em 4 set. 2026.
- Apple Developer — Additional Features: The Kernel. Acesso em 4 set. 2026.
- Microsoft Learn — User mode and kernel mode. Acesso em 4 set. 2026.
- ACM, IEEE-CS e AAAI — CS2023: Operating Systems. Acesso em 4 set. 2026.